Yapay zekâ, dünya genelindeki web sitelerinin yüzde 70’ini riske atan bir hata buldu
Wall Street Journal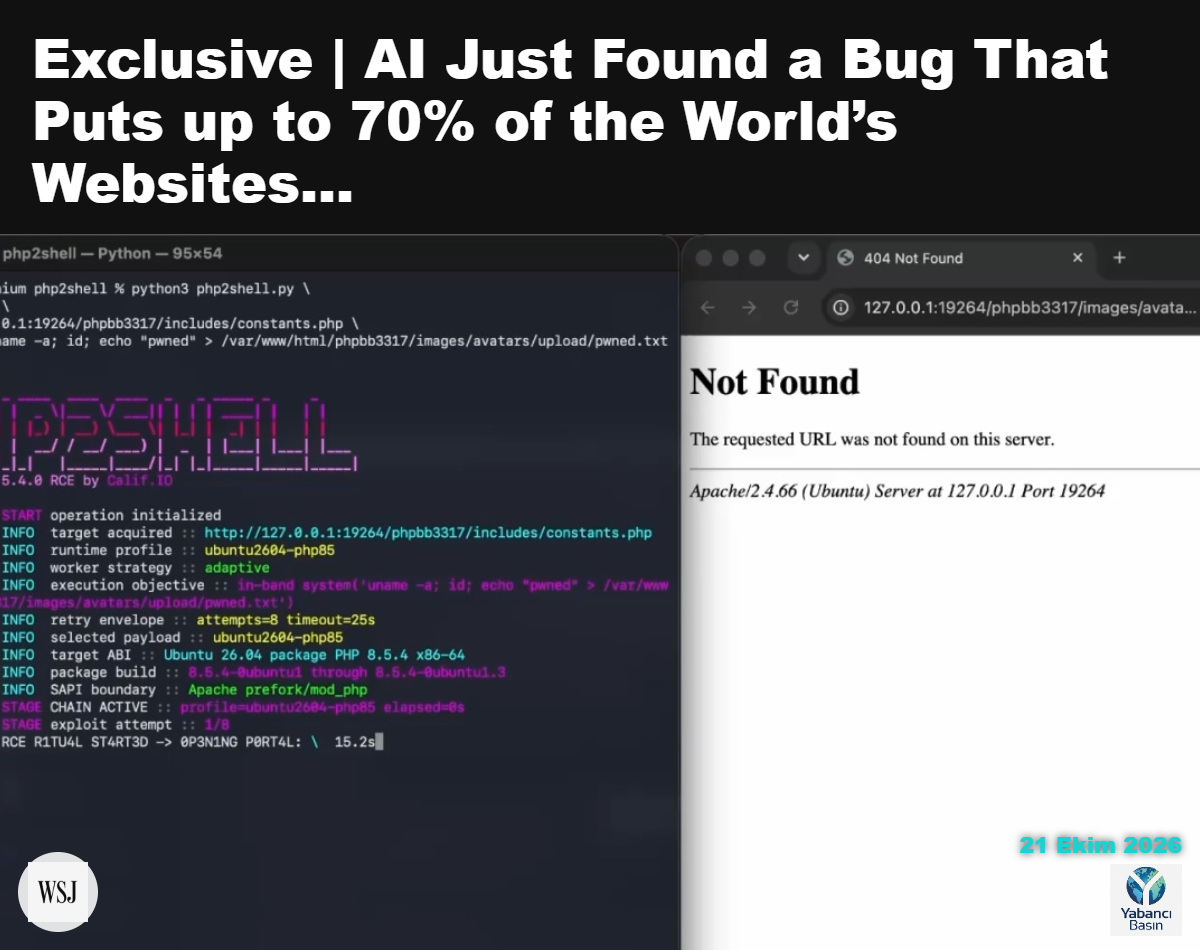
🔹 PHP’nin geliştiricileri, dünya genelindeki web sitelerinin yüzde 70’ine kadarına güç veren yazılımda kritik bir güvenlik açığını duyurdu.
🔹 PHP2Shell adı verilen açık, yama uygulanmamış PHP sunucularında yetkisiz yazılım çalıştırmak için kullanılabilir.
🔹 Saldırganlar, açığı kullanarak sistemlerin kontrolünü ele geçirebilir, bilgi çalabilir veya saldırıya uğramış bir web sitesini ziyaret eden kişilere yönelik siber saldırı başlatabilir.
🔹 Güvenlik araştırmacıları açığı yapay zekâ yardımıyla buldu. Calif araştırmacısı Ryan Austin, PHP kaynak kodu denetimi sırasında OpenAI’ın GPT-5.6 Sol modeliyle çalıştı.
🔹 Açık, PHP’nin bilgisayar belleğini yönetme biçimindeki sorunlar sınıfına giriyor. Küçük sistemlerde istismar birkaç saniye, daha karmaşık sistemlerde ise saatler sürebilir.
🔹 PHP projesini yöneten vakfın güvenlik mühendisi Volker Dusch, açığı PHP’nin son on yıldan uzun sürede karşılaştığı en ciddi güvenlik sorunu olarak nitelendirdi ve Heartbleed’e benzetti.
🔹 Calif’in yöneticisi Thai Duong, yapay zekâ araçlarının yayımlanan yamaları inceleyerek saldırı kodlarını insanlardan çok daha hızlı geliştirebileceğini söyledi.
🔹 Güvenlik araştırmacıları, yazılım mühendisleri, dağıtımcılar ve güvenlik şirketleri PHP2Shell için düzeltme hazırlamak üzere çalışma grubu oluşturdu. Google’ın Wiz ekibi ile OpenAI araştırmacıları da bağımsız bulgular sundu.
🔹 Düzeltme çalışmaları yaklaşık 200 dosyayı ve 10 binden fazla satır kodu kapsadı.
🔹 Yamanın 22 Ekim’de yayımlanması planlandı; ancak yama tarihine ilişkin bilgi Hacker News’te yayımlandıktan sonra ekip güncellemeyi öne aldı.
🔹 Dusch’un ekibi, saldırganlara istismar geliştirmek için fazla zaman bırakmamak amacıyla salı günü dünyayı çarşamba günü kritik güvenlik güncellemesi beklemesi konusunda uyardı.