Web siteleri internetin büyük bölümünü riske atabilecek yazılım açığını düzeltmek için harekete geçti
Washington Post
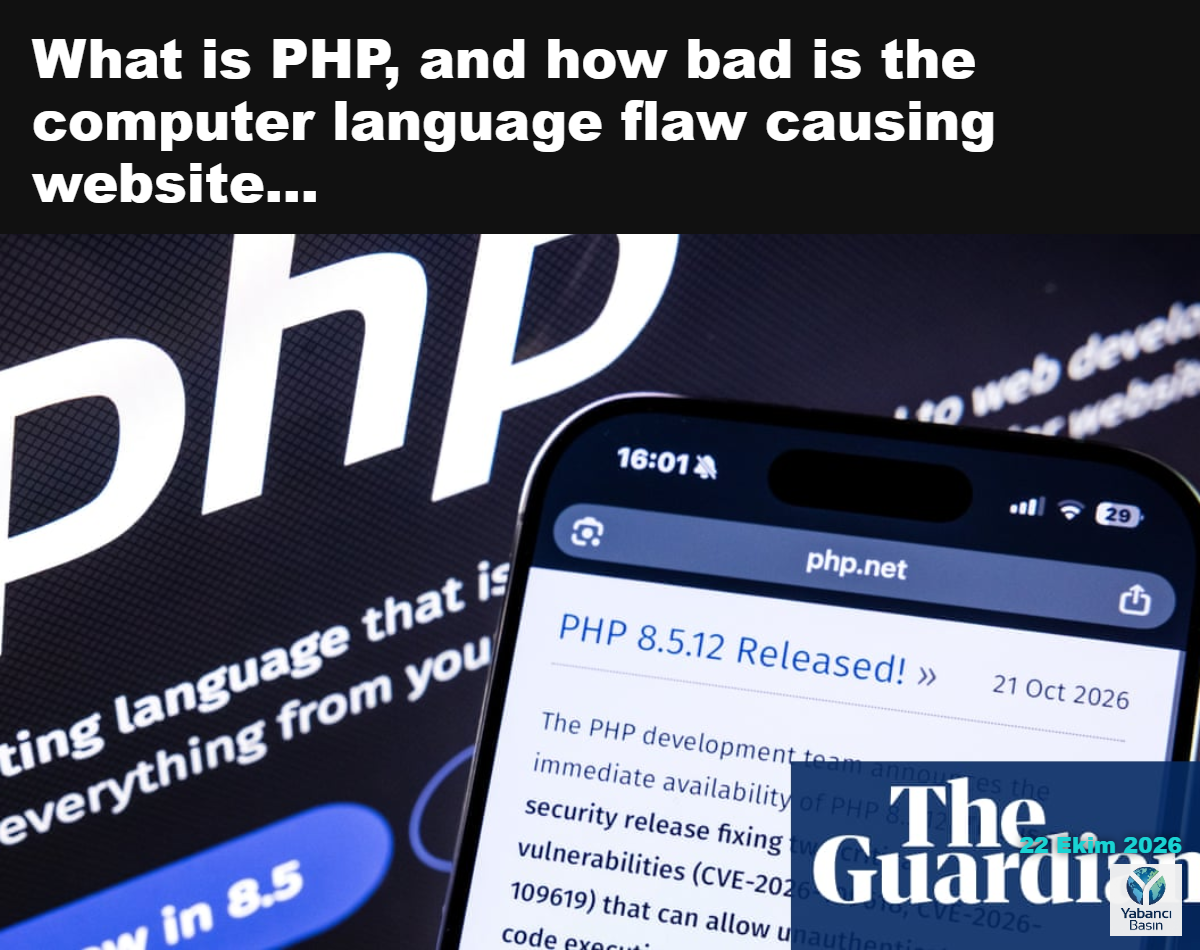
🔹 PHP programlama dili, internetteki web sitelerinin yüzde 70’ine kadarında kullanılıyor ve bu dili kullanan sistemlerin ele geçirilmesine veya kesintiye uğratılmasına yol açabilecek kritik bir güvenlik açığı tespit edildi.
🔹 “php2shell” adı verilen açık, bilgisayar sorgularını işlerken web sitesi belleğini yöneten teknolojiyle ilgili.
🔹 Ulusal Güvenlik Ajansı’nın Siber Güvenlik İşbirliği Merkezi, açığı hemen düzeltemeyen web sitelerine geçici olarak çevrimdışı olmalarını tavsiye etti.
🔹 Güvenlik araştırmacıları açığı yapay zekâ araçlarının yardımıyla tespit etti. Hackerların yapay zekâyı kullanarak açığı hızla istismar edebileceği endişesi bulunuyor.
🔹 Açık, OpenAI’nin güvenlik araştırmacılarına internet zafiyetlerini gelişmiş yapay zekâ araçlarıyla bulmalarında yardımcı olan girişimi kapsamında Calif firmasındaki araştırmacılar tarafından belirlendi.
🔹 OpenAI, PHP’nin yaygın kullanımı ve açığın ciddiyeti nedeniyle sorunu son dönemin en etkili güvenlik meselelerinden biri olarak nitelendirdi. Şirket, aynı yapay zekâ yeteneklerinin saldırganların kötü amaçlı araçlar ve istismar yöntemleri geliştirmesine de yardımcı olabileceğini açıkladı.
🔹 OpenAI, düzeltilme sürecinde olan birkaç önemli güvenlik açığı daha tespit etti.
🔹 Calif, PHP’yi incelemeye başladıktan birkaç gün sonra açığın bir sürümünü oluşturdu ve sorunun düzeltilmesi için bildirim sürecini ağustos ayında başlattı.
🔹 Cloudflare, açığa karşı korumaları devreye aldığını ve sitelerin çalışmaya devam edebildiğini açıkladı.
🔹 WordPress, site sahiplerinden uygulamalarını derhal güncellemelerini istedi.
🔹 Yapay zekâ destekli siber saldırılar daha önce de kullanıldı; ekim ayının başında Çin merkezli bir hacker, Güney Kore’deki bir bankanın müşterilerine ait ayrıntılı bilgileri ele geçirdi.