PHP güvenlik açığını yamalama yarışı sürerken web siteleri çevrimdışı bırakıldı
Financial Times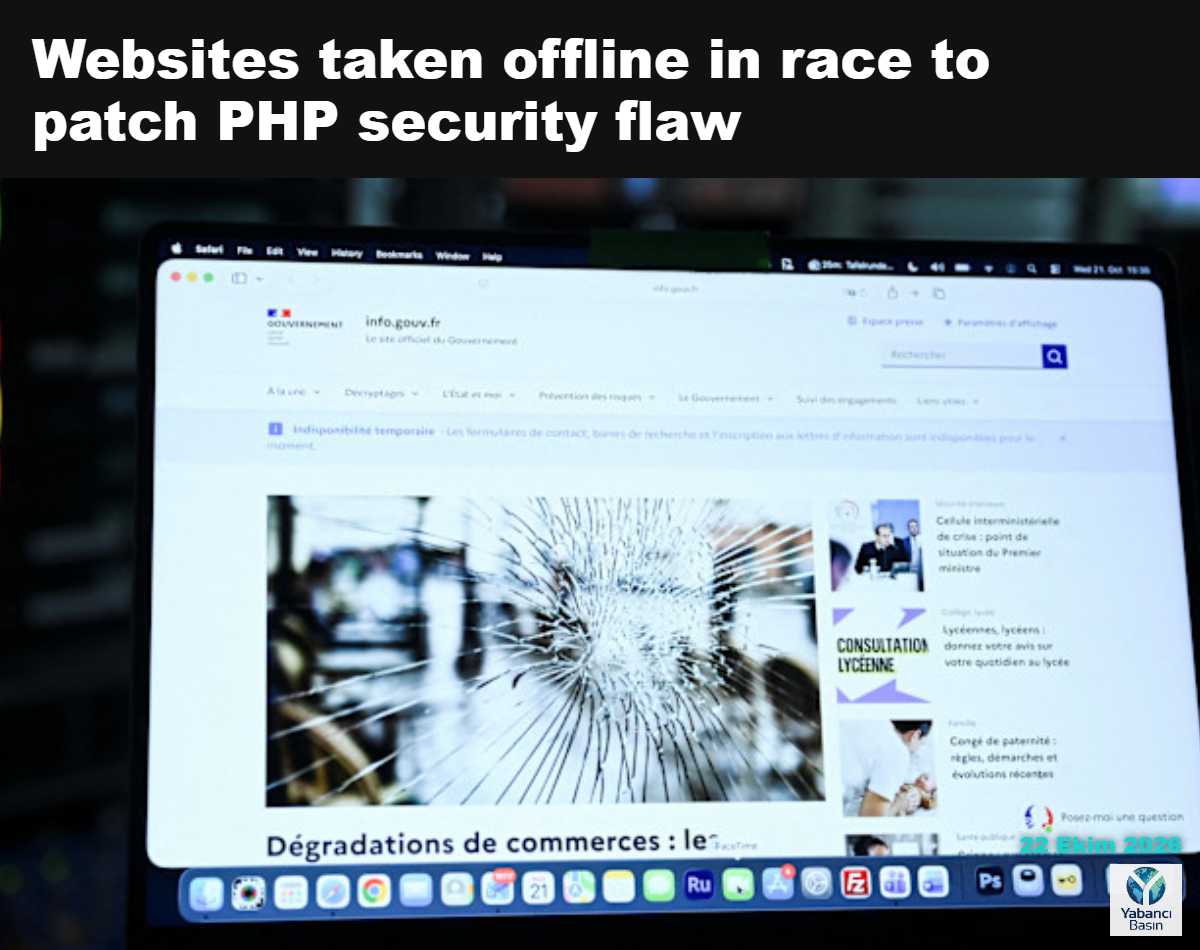
🔹 ABD, Avrupa ve Asya’da çok sayıda web sitesi, internetin tahminen yüzde 70’inin altyapısında kullanılan PHP programlama dilindeki iki kritik güvenlik açığı nedeniyle önlem amacıyla geçici olarak kapatıldı.
🔹 ABD Ulusal Güvenlik Ajansı ve Avrupa’nın siber güvenlik kurumu, şirketlere güncellemeleri hemen yüklemelerini veya web siteleriyle uygulamalarını çevrimdışı bırakmalarını önerdi.
🔹 OpenAI ve Google modellerinin yardımıyla tespit edilen açıklar, on yılı aşkın süre boyunca fark edilmedi. Yamalanmayan sistemlerde saldırganlar, parola veya giriş bilgisi olmadan web sitelerini ve bağlı sunucuları ele geçirebilir.
🔹 Hollanda, Fransa, Finlandiya, Japonya ve Avustralya’daki hükümet siteleri ile BBC ve Wikipedia’nın bazı bölümleri önlem amacıyla geçici olarak kapatıldı. Birleşik Krallık’ta 32 hükümet hizmeti çevrimdışı kaldı; yetkililer kamu sektöründe herhangi bir siber ihlalden haberdar olmadıklarını söyledi.
🔹 PHP’nin yaygınlığı, en çok kullanılan web sitesi oluşturma platformu WordPress’in büyük ölçüde PHP ile yazılmasına ve çalışmak için bu dile ihtiyaç duymasına bağlanıyor.
🔹 California merkezli siber güvenlik şirketi Wiz ve bir başka ABD’li siber güvenlik grubu, açıkları yapay zekâ araçlarıyla tespit etti. Wiz, açıkları yazılım tarihindeki en ciddi güvenlik açıkları arasında sınıflandırdı.
🔹 Araştırmacılar açıkları incelemek ve yamaları geliştirmek için iki aydan uzun süre çalıştı. Güvenlik açığına ilişkin bilgilerin bir siber güvenlik forumunda sızdırılması üzerine PHP, güncellemeleri planlanandan önce yayımladı.
🔹 Amazon, kamuya açıklanmadan dört gün önce açığı kullanmaya yönelik bir girişim tespit ettiğini ve açıkların gerçek dünyada geniş çapta kullanıldığını açıkladı. Cloudflare, açığın kamuya açıklanmasının ardından milyonlarca istismar girişimi tespit etti.
🔹 Japonya Başbakanı Sanae Takaichi, şirketlere yamaları mümkün olan en kısa sürede yüklemeleri ve gerekirse hizmetleri askıya almaları çağrısında bulundu. Güney Kore özel sektör için siber kriz alarm seviyesini yükseltti.
🔹 Alibaba Cloud ve Tencent Cloud, müşterilerinden PHP’nin en son düzeltilmiş sürümüne geçmelerini istedi. Japon hava yolu ANA, web sitesi ve uygulama hizmetlerini önlem amacıyla geçici olarak askıya aldı.
🔹 Delinea’dan Spencer Young, kuruluşların sistemlerini yamalarken daha önce ihlal yaşanıp yaşanmadığını da kontrol etmesi gerektiğini söyledi. Saldırganlar daha önce sisteme girdiyse parolalara veya dijital anahtarlara erişmiş olabilir; bu bilgiler açıklar giderildikten sonra yeniden erişim sağlayabilir.