Kâr amacı gütmeyen grup 40 binden fazla İç Güvenlik çalışanının verilerini sızdırdı
Guardian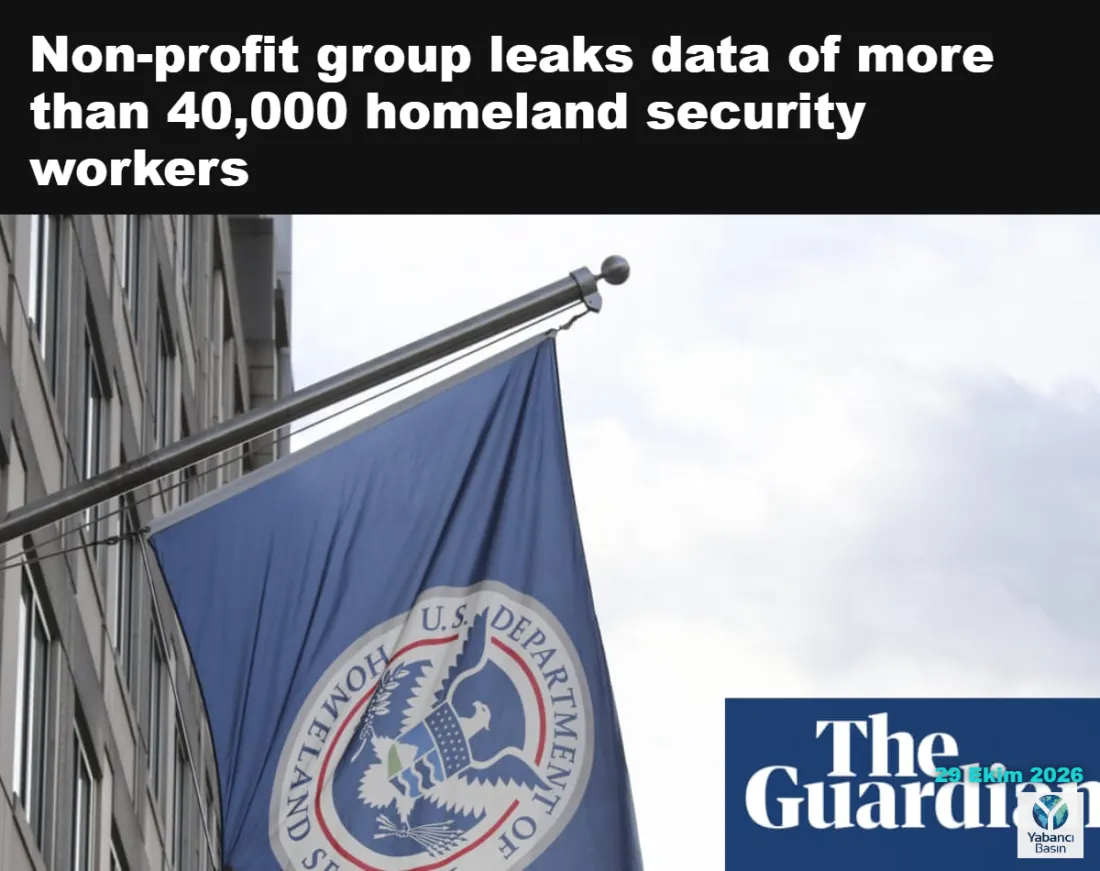
🔹 ABD İç Güvenlik Bakanlığına (DHS) bağlı 41 binden fazla çalışan ve yükleniciye ait kimlik bilgileri yayımlandı.
🔹 Distributed Denial of Secrets tarafından yayımlanan verilerde operasyon adları, gözetim programları ve gizli girişimlere ilişkin bilgiler yer aldı.
🔹 Sızan kayıtlarda Göçmenlik ve Gümrük Muhafaza Dairesi (ICE), Gümrük ve Sınır Koruma Birimi (CBP), İç Güvenlik Soruşturmaları ve Siber Güvenlik ve Altyapı Güvenliği Ajansındaki çalışanların adları, telefon numaraları ve e-posta adresleri bulunuyor.
🔹 Verilerde 21 binden fazla CBP çalışanı ve yaklaşık 6.600 ICE çalışanı yer alıyor.
🔹 Kayıtlar, çalışanların görev unvanlarını, e-posta gruplarını ve özel operasyon, gözetim, bilgisayar adli incelemeleri ile gizli çalışmalarla bağlantılarını da içeriyor.
🔹 Distributed Denial of Secrets kurucu ortağı Emma Best, “maia arson crimew” olarak bilinen hacktivistin verilerde arama yapılmasını sağlayan bir araç geliştirdiğini söyledi. Araç, gazetecilere yardımcı olmayı ve Kongre denetimini güçlendirmeyi amaçlıyor.
🔹 Kendisine “Department of Peace” adını veren oluşum, DHS çalışanlarının kendi bilgilerine sahip olduğunu belirterek yayımlanan verilerin DHS kaynaklı daha fazla zararı sınırlamak için kullanılmasını umduğunu açıkladı.
🔹 Sızıntı, son bir ay içinde manşetlere çıkan üçüncü hükümet veri ihlali oldu. Eylülde ShinyHunters, Federal Soruşturma Bürosundan binlerce çalışana ait hassas iş ve sağlık bilgilerini çaldığını öne sürdü; geçen hafta Savunma Bakanlığına yönelik bir veri ihlalinin ardından toplu dava açıldı.
🔹 Department of Peace, mart ayında DHS’yi hacklediğini ve dış yüklenicilerle yapılan sözleşmelere ilişkin belgeleri yayımladığını duyurdu.
🔹 Emma Best, verilerin DHS tarafından kullanılan Okta oturum açma hizmetinden toplandığını söyledi. Okta, sistemlerinin ele geçirildiğine dair kanıt bulunmadığını açıkladı.
🔹 Veri yığınının tamamının gerçekliği doğrulanamadı; ancak yaklaşık altı DHS çalışanına ait kişisel bilgiler kredi bürosu kayıtları ve karanlık ağ verileriyle eşleşti. Üç çalışanın telefon numaraları ve diğer bilgileri de doğrulandı.
🔹 Bazı kayıtlar DHS çalışanlarının LinkedIn profillerindeki bilgileri içerirken, bazıları kurumun kamuya açık olmayan organizasyon şemalarını ve daha önce açıklanmamış program veya operasyonlarını ortaya çıkardı.