İç Güvenlik Bakanlığı’ndaki sızıntı 41 binden fazla çalışanın bilgilerini açığa çıkardı
New York Times
🔹 ABD İç Güvenlik Bakanlığı, 41 binden fazla çalışanın bilgilerinin yayımlanmasının ardından olası bir veri ihlalinden haberdar olduğunu ve durumu ele almak için çalıştığını açıkladı.
🔹 Sızıntı, bakanlığın 260 binden fazla çalışanının yaklaşık yüzde 15’ini etkiledi.
🔹 Department of Peace adlı grup, verileri Distributed Denial of Secrets adlı kâr amacı gütmeyen kuruluşla paylaştı. Kuruluş, çalışanların adlarını, ofislerini, cep telefonu numaralarını, iş e-postalarını ve görevlerini içeren aranabilir bir veri tabanı yayımladı.
🔹 Sızıntının arkasındaki kuruluş, çalışanların kimlik bilgilerini Başkan Donald Trump yönetiminin sınır dışı etme kampanyasında görev alan kilit personel hakkında şeffaflığı artırmak amacıyla yayımladığını açıkladı.
🔹 Yayımlanan bilgilerde ev adresleri veya kişisel e-posta adresleri görünmüyordu; ancak bazı çalışanlar kamuoyunda tanınmaktan ve yönetimin sınır dışı etme kampanyasıyla ilişkilendirilmekten endişe etti.
🔹 Veriler arasında gizli operasyonları yöneten yetkilileri tanımlayan bilgilerin bulunması, sızıntının devam eden soruşturmaları etkileyebileceği yönünde endişelere yol açtı.
🔹 Altı çalışan, yayımlanan bilgilerin kendilerine ilişkin bölümünün doğru olduğunu doğruladı. Bazı çalışanlar güvenliklerinden endişe ederken, diğerleri yalnızca ofis konumları ve iş telefonlarının yayımlandığını belirtti.
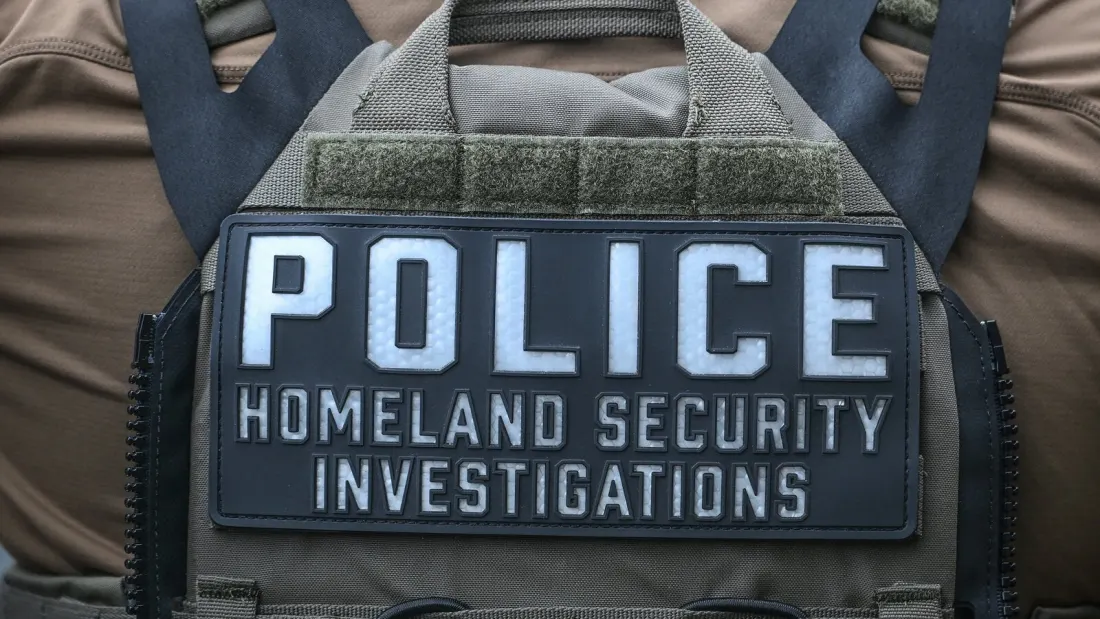
🔹 İç Güvenlik Bakanlığı, çalışanlara ve görevlilere yönelik tüm güvenlik tehditlerini ciddiye aldığını ve daha fazla bilgi bulunduğunda kamuoyunu bilgilendireceğini açıkladı.
🔹 Çalışan verilerinin çalınması ve yayımlanması, bir aydan biraz uzun süre içinde ABD hükümet personeline ait hassas bilgilerin en az üçüncü kez tehlikeye girmesi oldu.
🔹 Eylül ayında ShinyHunters adlı siber suç grubu, binlerce mevcut ve eski FBI yetkilisine ait ev adresleri, görev bilgileri, tıbbi kayıtlar ve Sosyal Güvenlik numaralarını içeren bir işe alım portalını ele geçirdiğini açıkladı.
🔹 Pentagon da yaklaşık üç milyon mevcut ve eski askeri yetkilinin personel verilerinin yanlış yapılandırılmış bir dosya aktarım sistemi nedeniyle açığa çıktığını duyurdu. İki deniz piyadesi, bilgileri açığa çıkan kişiler adına milyonlarca dolarlık tazminat talebiyle Pentagon’a karşı toplu dava açtı.
🔹 Huntress güvenlik danışmanı Ben Bernstein, sızıntıyı siyasi motivasyon taşıyan bir hacktivizm eylemi olarak nitelendirdi. Bernstein, olayın bazı çalışanlar için fiziksel güvenlik riski veya hedefli kimlik avı saldırıları oluşturabileceğini söyledi.