Araştırma, Japonya’daki büyük GMO veri sızıntısının arkasında Kuzey Koreli bilgisayar korsanlarının olduğunu ortaya koydu
South China Morning Post
🔹 GMO Internet Group’un analizinde, geçen ay şirkete yönelik siber saldırının arkasında Kuzey Kore bağlantılı bir bilgisayar korsanı grubunun bulunmasının muhtemel olduğu belirlendi.
🔹 Saldırının ardından sorumluluğu üstlenen bir internet sitesine erişimde kullanılan beş IP adresi, daha önce Kuzey Koreli bir bilgisayar korsanı grubu tarafından kullanılan adreslerle eşleşti.
🔹 Sitede ABD ve Japonya dahil çeşitli ülkelerle bağlantılı izler bulundu. Bu izler, saldırganın soruşturmayı yanıltmak için sahte bayrak operasyonu düzenlemiş olabileceğini gösterdi.
🔹 Sitenin alan adı 1 Eylül’de bir ABD şirketinden alındı ve barındırma hizmeti de aynı şirket tarafından sağlandı. Dosya oluşturma zamanları ABD saat dilimine, işletim sistemi ise İngilizceye ayarlandı.
🔹 Ziyaretçi kayıtlarını toplamaya yarayan programın bir bölümünde Japonca metin bulundu ve programın yapay zekâ tarafından oluşturulmuş olabileceğini gösteren özellikler görüldü. Sitedeki dosyalar Çin’de geliştirilen ve ülkede yaygın kullanılan bir yazılımla oluşturuldu.
🔹 Saldırının mağdurlarının bilgi paylaşması için kurulan internet sitesi, sorumluluğu üstlenen siteyle benzer tasarım ve kaynak kodu taşıdı. Site 19 Ekim’de, saldırının kamuoyuna açıklanmasından iki gün önce kaydedildi ve 22 Ekim itibarıyla erişilebilir durumdaydı.
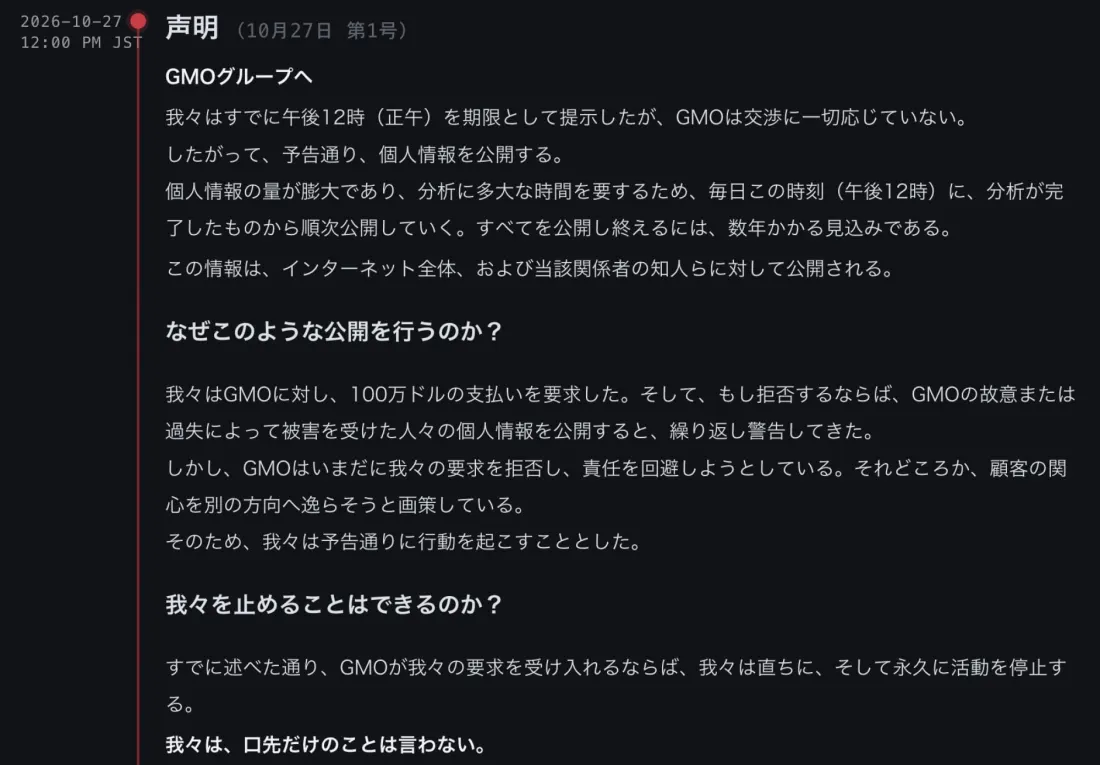
🔹 GMO’nun döviz ticareti hizmetine ilişkin müşteri bilgileri yetkisiz şekilde sızdırıldı ve sahte işlemlerde kullanıldı. Saldırgan müşteri bilgilerini yayımlamak ve fidye yazılımı saldırısı düzenlemekle tehdit etti; bazı bilgiler salı günü yayımlandı.
🔹 GMO’nun kimlik doğrulama hizmeti iştiraki GMO GlobalSign, çalışan kimlik yönetimi hizmeti üzerinden müşteri şirketlerdeki en az 45.000 kişinin kişisel bilgilerinin sızdırıldığını açıkladı.
🔹 Japonya Savunma Bakanı Shinjiro Koizumi ile ABD Savunma Bakanı Pete Hegseth, son büyük ölçekli siber ihlallerin ardından siber saldırılarla mücadelede iş birliğini güçlendirme konusunda anlaştı.
🔹 Bakanlar, kötü niyetli siber faaliyetlerin insanların yaşamı, ekonomik faaliyetler ve ulusal güvenlik üzerinde ciddi etkiler oluşturmasını önlemek için koordinasyon sağlama konusunda uzlaştı.
🔹 ABD Federal Soruşturma Bürosu, Binance’den milyarlarca dolar çalınmasını Kuzey Koreli bilgisayar korsanlarının düzenlediğini açıkladı. Saldırı, geçen yıl 1,5 milyar ABD doları değerindeki Bybit saldırısının arkasındaki TraderTraitor adlı aktörle ilişkilendirildi.