Binance’in 6,3 milyar dolarlık saldırısı sahte bir iş teklifiyle başladı
Axios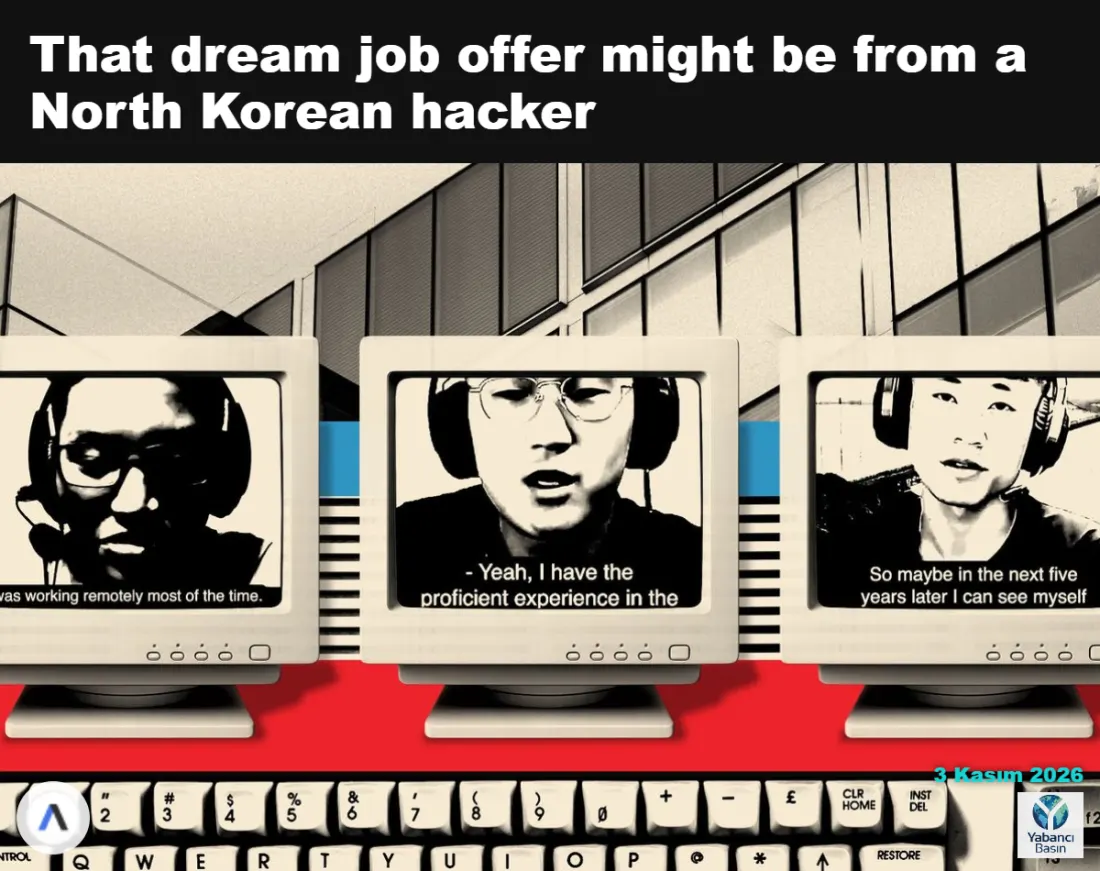
🔹 Kuzey Kore, Binance’ten 6,3 milyar dolar çalmaya yönelik aylar süren hazırlıkların parçası olarak sahte bir iş görüşmesi kullanmış olabilir.
🔹 Binance, bir yazılım mühendisinin eylül ayında meşru bir iş arama platformu üzerinden kendisini sahte bir şirketin proje direktörü olarak tanıtan kişiyle iletişime geçtiğini açıkladı.
🔹 Sahte insan kaynakları temsilcisi, ilk görüşmede mühendise canlı video görüşmesi yaptı ve kişisel fotoğraf ile videolar içeren gerçek görünümlü bir sosyal medya profili gösterdi.
🔹 Bilgisayar korsanları, çalışanla güven ilişkisi kurduktan sonra ikinci görüşmede mülakat görevinin parçası olarak virüslü bir kod deposu indirmesini istedi.
🔹 Başka bir yazılım mühendisi haziran ayında popüler bir yapay zekâ kodlama aracını yüklemek için değiştirilmiş bir Homebrew kurulumu indirdi. Binance’in güvenlik ekibi kurulumu tespit ederek cihazı değiştirdi ve tüm kimlik bilgilerini yeniledi; ancak mühendis ile çalışma arkadaşlarının tamamı bilgisayar korsanlarının erişimine açık hale geldi.
🔹 Binance, 2026’da şimdiye kadar sahte iş görüşmeleri ve güvenliği ihlal edilmiş yazılım paketleri dahil olmak üzere Kuzey Kore bağlantılı olduğundan şüphelenilen 57 siber olayı tespit edip önledi.
🔹 Kuzey Koreli operatifler, ABD şirketlerinde yüksek maaşlı işler edinmek için meşru bilişim çalışanları gibi davranıyor; bu maaşlar daha sonra Pyongyang’a aktarılıyor.
🔹 Operatifler ayrıca kripto para şirketlerinde çalışan kişileri kötü amaçlı yazılım indirmeye yönlendirmek için giderek daha fazla işe alım uzmanı ve iş adayı kılığına giriyor.
🔹 Pindrop Security verilerine göre Kuzey Koreli iş başvuru sahipleri geçen yıl her 343 başvurudan birini oluştururken bu yıl şirketin müşteri tabanındaki her 47 başvurudan birini oluşturuyor.
🔹 Şirketler nitelikli çalışan bulmakta zorlanırken iş arayanlar da zorlu iş piyasasında yeni pozisyon bulma konusunda uzun süredir kaygı yaşıyor.