FBI: Kuzey Koreli hackerlar 400 milyon dolarlık kripto saldırısında sahte görüntülü görüşmeler kullandı
BBC
🔹 Kuzey Kore devlet destekli hackerları, sahte görüntülü görüşmeler yoluyla kişilerin kimliklerini ele geçirerek 400 milyon dolardan fazla kripto para çaldı.
🔹 FBI, FaceStealer adını verdiği yöntemle son 18 ayda 900’den fazla kişinin hedef alındığını açıkladı.
🔹 FBI Siber Direktörü Brett Leatherman, Kuzey Kore yönetiminin büyük ölçekli kripto para hırsızlıklarından elde edilen gelirleri yasa dışı silah programını finanse etmek için kullandığını söyledi.
🔹 FaceStealer, kripto para ve Web3 sektörlerinde çalışanları, özellikle açık kaynaklı yazılımların geliştirilmesi ve bakımında görev alan kişileri hedef alıyor.
🔹 Hackerlar, sahte veya ele geçirilmiş sosyal medya hesaplarıyla potansiyel kurbanları Zoom, Microsoft Teams ve Google Meet’in taklit sürümlerinde düzenlenen görüntülü görüşmelere davet ediyor.
🔹 Görüşmelerde, hedef kişinin tanıdığı önceki kurbanların önceden kaydedilmiş videoları kullanılıyor ve ses sorunu varmış gibi gösteriliyor.
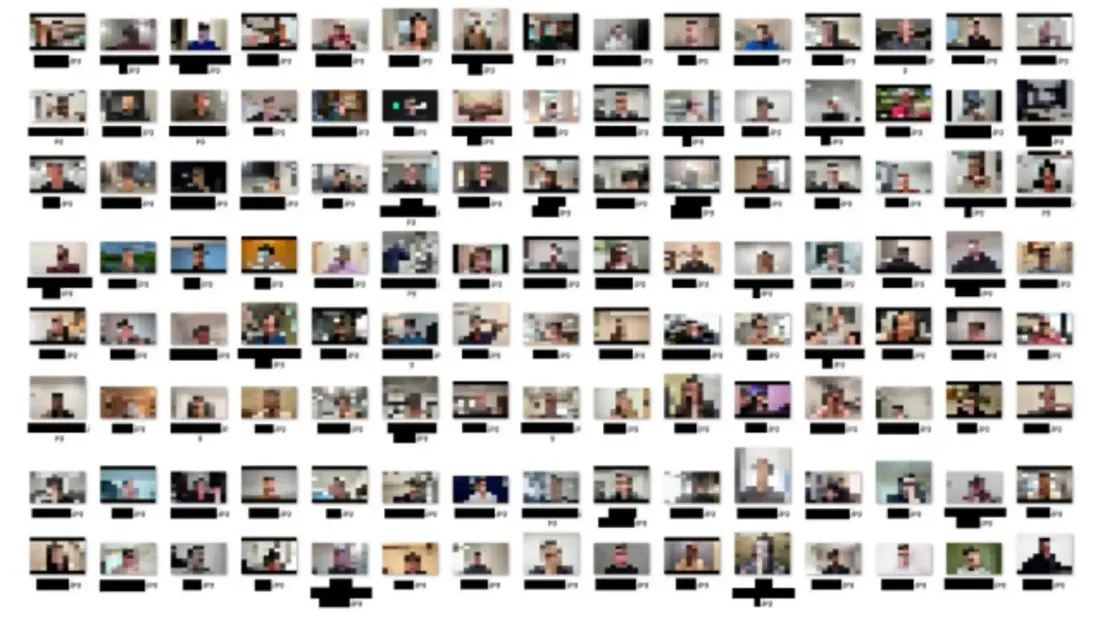
🔹 Ekranda beliren mesaj, hedef kişiden sesi düzeltmek için bir bağlantıya tıklamasını istiyor. Bağlantı, cihaza kötü amaçlı yazılım indirerek hackerların kişi listelerine ve uygulamalara erişmesini sağlıyor.
🔹 Hackerlar, görüntülü görüşmeleri gizlice kaydediyor ve yeni kurbanları kandırmak için bu kayıtları kullanıyor.
🔹 FBI, FaceStealer’ın en deneyimli teknik ve güvenlik bilincine sahip bilgisayar kullanıcılarını bile kandırabilecek etkili bir sosyal mühendislik yöntemi olduğunu açıkladı.
🔹 FBI Los Angeles Ofisi yetkilisi Patrick Grandy, yöntemin yaygın görüntülü konferans platformlarına ve kişisel ilişkilere duyulan güveni istismar ettiğini söyledi.
🔹 ABD kolluk kuvvetleri, bir hafta önce Binance’ten 6,3 milyar dolar çalınmasıyla sonuçlanan saldırıyı Kuzey Kore bağlantılı aktörlere bağladı. Pyongyang bu suçlamayı reddetti.